Microsoft 365 är säkert i grunden, men bara om du ställer in det rätt. Microsoft ansvarar för datacenter, servrar och plattform. Du ansvarar för vem som loggar in, vad som delas och hur dina inställningar ser ut.
De flesta intrång i Microsoft 365 handlar inte om avancerade attacker. De handlar om stulna lösenord, konton utan tvåstegsverifiering och filer som delats med fel personer. Det betyder att du kan stänga de vanligaste dörrarna med funktioner som ofta redan ingår i din licens.
I den här artikeln får du veta var ansvaret ligger, vilka risker som är vanligast och vad du konkret kan göra för att skydda ditt företag.
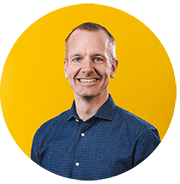
Vi har tagit hjälp av Mikael Opdal, IT-chef på Framtiden, som delar med sig av sina erfarenheter. Hans viktigaste råd är att börja med det Microsoft redan rekommenderar.
Utgå från Microsofts säkerhetsbaslinjer och använd de råden. Följ sedan upp och genomför rekommendationerna i Secure Score, säger Mikael.
Delat ansvar: vad Microsoft gör och vad du gör
I molnet delar du ansvaret med leverantören. Microsoft kallar det modellen för delat ansvar. Förenklat ser fördelningen ut så här:
| Område | Microsoft ansvarar | Du ansvarar |
|---|---|---|
| Datacenter och hårdvara | Ja | Nej |
| Drift och tillgänglighet för tjänsterna | Ja | Nej |
| Konton och inloggning | Erbjuder verktygen | Ställer in och följer upp |
| Behörigheter och delning | Erbjuder verktygen | Bestämmer vem som får se vad |
| Datorer och mobiler | Erbjuder verktygen | Hanterar och uppdaterar |
| Din data | Lagrar den | Klassar, skyddar och säkerhetskopierar den |
Det viktiga att ta med sig: din data, dina konton och dina enheter är alltid ditt ansvar. Det gäller oavsett vilken licens du har.
I praktiken är gränsen inte alltid så enkel. Microsofts rekommendationer är en bra utgångspunkt, men de passar inte alltid rakt in i din verksamhet.
I verkligheten finns det alltid en massa saker i verksamheten att förhålla sig till, och det passar inte alltid in i Microsofts tänk. Microsoft säger att det är lätt att implementera, men så är det inte alltid, säger Mikael.
De vanligaste riskerna i Microsoft 365
Den största risken börjar ofta i huvudet. Enligt Mikael är det många som tror att de själva inte är intressanta för angripare.
Den risk folk underskattar mest är att just jag ska bli hackad. Man tror att det drabbar någon annan. Många är inte heller medvetna om hur lätt det är att komma åt användarnamn och lösenord, säger han.
Angriparna går oftast den enklaste vägen. Därför är det samma handfull risker som återkommer:
- Nätfiske (phishing). En kollega får ett mejl som ser ut att komma från Microsoft och skriver in sitt lösenord på en falsk sida. Moderna nätfiskesidor kan även fånga upp engångskoder.
- Kapade konton. Ett läckt eller återanvänt lösenord räcker om kontot saknar tvåstegsverifiering. Därifrån kan angriparen läsa mejl, skicka falska fakturor och ta sig vidare.
- Stulna sessioner. Angriparen behöver inte alltid ditt lösenord. Genom att stjäla den token som skapas när du har loggat in kan angriparen ta sig förbi tvåstegsverifieringen helt. Det kan ske via en falsk inloggningssida, en kod som du luras att skriva in på Microsofts riktiga webbplats eller ett meddelande i Teams.
- Felaktiga inställningar. Standardinställningar som aldrig setts över, för många globala administratörer eller gamla inloggningsprotokoll som fortfarande är öppna.
- Okontrollerad delning. Filer i OneDrive och SharePoint som delats med ”alla som har länken”, eller gäster i Teams som aldrig tas bort.
- Skadliga appar och samtycken. En användare godkänner en app som får läsbehörighet till hela brevlådan.
- Dataförlust. Någon raderar eller krypterar filer av misstag eller via utpressningsvirus. Papperskorgen i Microsoft 365 sparar inte allt för alltid.
Börja med identiteten
Inloggningen är den viktigaste säkerhetsfrågan i Microsoft 365. Om du bara hinner göra en sak, gör den här.
Kräv tvåstegsverifiering för alla
Det gäller inte bara administratörer utan alla användare, även konton som ”bara” används till delade brevlådor eller tjänster. Microsoft har själv skärpt kraven och kräver tvåstegsverifiering för den som loggar in som administratör.
Mikael har inget tålamod med den som tycker att tvåstegsverifiering är krångligt.
Du har inget val. Mitt jobb är att skydda företagets data, och har vi användare utan tvåstegsverifiering stänger vi ner kontot, säger han.
Välj inloggningsmetoder som tål nätfiske
Sms-koder är bättre än inget, men de kan fångas upp. Appar som skickar en kod eller en förfrågan att godkänna är bättre än sms, men även de kan luras av avancerade nätfiskesidor. Mikael är tydlig med att det enda som verkligen tål nätfiske är nycklar (passkeys) och säkerhetsnycklar. De fungerar inte på en falsk inloggningssida, eftersom de bara svarar den riktiga webbplatsen.
Använd villkorsstyrd åtkomst
Med villkorsstyrd åtkomst (Conditional Access) kan du ställa krav utifrån situationen. Exempelvis kan du kräva starkare inloggning för administratörer, blockera inloggning från länder där ditt företag inte verkar och bara släppa in datorer som du hanterar.
Skydda dig mot stulna sessioner
Allt fler intrång sker utan att angriparen behöver knäcka tvåstegsverifieringen. I stället stjäls den token som skapas efter en lyckad inloggning, och med den kan angriparen använda kontot som om det vore du. Vanliga metoder är falska inloggningssidor som fångar upp token, så kallad device code-phishing där du luras att skriva in en kod på Microsofts riktiga webbplats, och nätfiske via Teams-chatt där angriparen utger sig för att vara IT-support.
Tvåstegsverifiering räcker inte mot det här. Skyddet sitter i villkorsstyrd åtkomst, där du kan stänga de inloggningsvägar som angripare utnyttjar och kräva att bara datorer som du hanterar får komma åt företagets information. Inför reglerna stegvis och följ upp vad de påverkar, så att du inte stänger ute din egen verksamhet.
Stäng äldre inloggning
Äldre inloggningsmetoder klarar inte tvåstegsverifiering och blir därför en bakdörr. De finns ofta kvar för skrivare, skannrar och äldre system som skickar mejl. Se över vilka enheter och appar som fortfarande använder dem och byt till modern inloggning. Microsoft stänger successivt av de gamla metoderna, och det är bättre att du gör det i din egen takt än att något plötsligt slutar fungera.
Håll nere antalet administratörer
Ha så få globala administratörer som möjligt, helst två till fyra. Låt dem ha separata adminkonton som inte används för mejl och vardagsarbete. Har du licens för det, använd tidsbegränsad behörighet så att adminrättigheter bara är aktiva när de behövs.
Ingen ska vara lokal administratör
Enligt Mikael är det lika viktigt som tvåstegsverifiering att ingen användare är administratör på sin egen dator. Med administratörsrättigheter kan skadlig kod installera sig, stänga av skyddet och ta sig vidare i nätverket. Ändå finns det fortfarande företag som tillåter det. Ta bort rättigheterna och låt i stället program installeras centralt.
Skapa nödkonton
Innan du skärper reglerna för inloggning bör du ha minst två nödkonton (så kallade break glass-konton) med full behörighet. De används bara om de vanliga administratörerna blir utelåsta, exempelvis efter en felaktig regel i villkorsstyrd åtkomst. Skydda dem med säkerhetsnycklar, förvara inloggningsuppgifterna säkert och se till att du får ett larm när de används.
Skydda e-post, filer och delning
När inloggningen är på plats är nästa steg att styra vad som händer med informationen.
E-post
Slå på skyddet mot skadliga länkar och bilagor. Se till att din domän har SPF, DKIM och DMARC uppsatt, så att det blir svårare att skicka falska mejl i ditt företags namn. Ett vanligt misstag är att DMARC bara står i övervakningsläge. Då ser du de falska mejlen, men de släpps fortfarande igenom. Ställ in DMARC så att falska mejl hamnar i skräpposten eller stoppas helt. Stäng av automatisk vidarebefordran till externa adresser, som är ett vanligt sätt för angripare att tyst läsa med.
Delning i OneDrive, SharePoint och Teams
Bestäm en standard för delning som passar din verksamhet. Ett klokt utgångsläge är att länkar delas med personer i organisationen och att extern delning kräver att mottagaren loggar in. Gå igenom gästkonton regelbundet och ta bort dem som inte längre behövs.
Klassa och märk information
Med känslighetsetiketter kan du märka dokument som exempelvis ”Intern” eller ”Konfidentiell”. Etiketten kan kryptera filen och följa med den, även om den skickas vidare. Ett klokt tillvägagångssätt är att du skriver in klassningen i bolagets informationssäkerhetspolicy, men glöm inte att informera dina kollegor om vad etiketterna betyder.
Förhindra dataläckage
Regler för dataförlustskydd (DLP) kan varna eller stoppa när någon försöker skicka personnummer, kortnummer eller annan känslig information utanför organisationen.
Tänk på AI-assistenten
AI-assistenter i Microsoft 365 ser samma filer som användaren har behörighet till. Har du för generös delning blir den synlig direkt, eftersom assistenten hittar och sammanfattar dokument som borde ha varit stängda. Städa behörigheterna innan du rullar ut AI-verktygen brett.
Enheter, övervakning och säkerhetskopiering
Hantera datorer och mobiler
Med enhetshantering kan du se till att datorer är krypterade, uppdaterade och har skydd mot skadlig kod. Tappar en kollega sin telefon kan du radera företagsdata på distans. Kombinerat med villkorsstyrd åtkomst kan du kräva att bara godkända enheter får komma åt företagets information.
Övervaka och agera
Säkerhet är inte en engångsinsats. Microsoft 365 samlar larm om misstänkta inloggningar, skadliga mejl och avvikande beteende. Någon måste också titta på larmen och veta vad som ska göras. Har du inte resurser för det internt kan en extern säkerhetscentral (SOC) ta hand om bevakningen.
Mikael har själv varit med om incidenter och vet vad de brukar leda till.
Det landar allt som oftast i mer ordning och reda, mer struktur och backuper, backuper, backuper, säger han.
Han menar också att tempot har förändrats.
Förr pratade vi om dagar. I dag pratar vi om minuter och sekunder innan vi måste agera. Var först på bollen och ta hjälp av dem som kan.
Ha en plan för när något händer
Bestäm i förväg vem som gör vad vid en incident, vem som ska kontaktas och hur verksamheten kan fortsätta om viktiga system ligger nere. Mikaels rekommendation är att ha en incidentplan och en kontinuitetsplan på plats och öva på dem minst en gång om året. En plan som aldrig har övats fungerar sällan som det var tänkt.
Följ Microsofts rekommendationer
Microsoft har färdiga säkerhetsbaslinjer (security baselines), alltså paket med rekommenderade inställningar. Microsoft Secure Score visar hur väl dina inställningar följer rekommendationerna och vad du bör åtgärda först. Det är ett bra sätt att följa utvecklingen över tid.
Baslinjer och Secure Score är en bra utgångspunkt, men arbetet tar inte slut där. Mikael menar att du inte ska sluta arbeta med säkerheten bara för att poängen ser bra ut. Be en extern part granska ditt arbete, så att du vet att du har gjort rätt och tänkt rätt. Enligt honom kan det vara de bäst spenderade konsultpengarna.
Säkerhetskopiera
Papperskorgen är ingen säkerhetskopia. Raderade filer och mejl ligger bara kvar en begränsad tid. Med lagringsregler kan du behålla information längre, men den finns då fortfarande i samma miljö. Blir miljön angripen eller felinställd kan även den informationen påverkas. En separat säkerhetskopia av Microsoft 365 är därför ett viktigt skydd mot både misstag och utpressningsvirus. Lagra den hos en annan leverantör än Microsoft. Ligger original och kopia hos samma leverantör kan båda försvinna vid samma avbrott eller intrång.
Testa att säkerhetskopian fungerar
En säkerhetskopia som aldrig har testats är ett antagande, inte ett skydd. Gör regelbundet en provåterställning av exempelvis en brevlåda, en SharePoint-webbplats och några enskilda filer, och notera hur lång tid det tar. Då vet du att du faktiskt kan få tillbaka informationen den dag du behöver den. Läs mer i vår artikel om hur du testar din säkerhetskopia.
Varför testar så få sin säkerhetskopia?
Det tar tid, och man litar alldeles för mycket på tjänsten eller produkten. Har du aldrig testat en backup så har du ingen backup, säger Mikael.
Molnet utanför Microsoft 365
Microsoft 365 är sällan den enda molntjänsten ditt företag använder. Samma grundprinciper gäller för resten.
Azure
Kör ditt företag servrar, databaser eller lagring i Azure gäller samma modell för delat ansvar, men du ansvarar för betydligt mer själv. Vanliga brister är lagring som av misstag är öppen mot internet, för breda behörigheter och resurser som ingen längre äger. Microsofts verktyg för molnsäkerhet ger dig en bild av hur dina inställningar ser ut.
Andra molntjänster
CRM, ekonomisystem och projektverktyg innehåller ofta lika känslig information som Microsoft 365. Låt dem använda företagets vanliga Microsoft-inloggning (enkel inloggning) där det går. Då gäller samma krav på tvåstegsverifiering, och kontot stängs överallt när en kollega slutar.
Tjänster som ingen känner till
Kollegor som själva registrerar sig på gratistjänster och laddar upp företagsinformation är en vanlig risk. Bestäm vilka tjänster som är godkända och skriv in det i bolagets IT-policy, men glöm inte att informera dina kollegor om varför.
Vilken licens behöver du?
Vilka skydd du har tillgång till beror på vilken licens ditt företag har. För de flesta små och medelstora företag är Microsoft 365 Business Premium i dag rätt nivå. Den ger dig det viktigaste:
| Skydd | Vad det betyder för dig |
|---|---|
| Kontroll över inloggningen | Du bestämmer vem som får logga in, varifrån och från vilken enhet |
| Hantering av datorer och mobiler | Du håller enheterna uppdaterade och kan radera företagsdata om en telefon försvinner |
| Skydd på datorerna | Skydd mot skadlig kod och intrång |
| Skydd i e-posten | Stoppar nätfiske och farliga länkar och bilagor |
| Skydd för känslig information | Du kan märka dokument och stoppa känsliga uppgifter från att skickas ut |
De billigare licenserna saknar flera av de här skydden, och större företag har andra licenser. Microsoft ändrar namn och innehåll med jämna mellanrum, så kontrollera vad just din licens innehåller.
Oavsett licens gäller samma sak: licensen ger dig bara verktygen. Skyddet uppstår först när funktionerna är rätt inställda.
Lagar och krav som påverkar dig
Säkerhet i Microsoft 365 är inte bara en teknisk fråga. Den hänger också ihop med lagkrav.
Cybersäkerhetslagen (NIS2)
Den svenska cybersäkerhetslagen genomför EU:s NIS2-direktiv. Den omfattar betydligt fler sektorer än tidigare regler. Verksamheter måste själva avgöra om de omfattas och i så fall anmäla sig till ansvarig myndighet. Lagen ställer krav på säkerhetsåtgärder och incidentrapportering och lägger ett tydligt ansvar på ledningen.
Omfattas inte ditt företag gäller lagen inte dig direkt. Du kan ändå påverkas i praktiken, eftersom kunder som omfattas måste hantera risker hos sina leverantörer och därför ofta ställer säkerhetskrav i avtalen.
GDPR
Hanterar du personuppgifter i Microsoft 365, vilket nästan alla gör, måste du kunna visa att du skyddar dem på ett lämpligt sätt. Tvåstegsverifiering, behörighetsstyrning och loggning är grundläggande delar i det.
Gemensamt för båda är att det inte räcker att ha funktionerna. Du behöver kunna visa vad du har gjort, varför och hur du följer upp det.
För den som är IT-ansvarig på ett mindre företag, utan tid eller budget för allt, har Mikael ett tydligt råd.
Kravställ mot ledningen och visa riskerna och vad som kan hända. Ledningen ska skriva under riskanalysen och att de godtar riskerna. Om något händer har du då gjort det du har kunnat, säger han.
Checklista: kom igång
Börja uppifrån. De första punkterna ger mest skydd för minst arbete.
Om Mikael tog över en ny Microsoft 365-miljö i morgon vet han var han skulle börja.
Högsta prio är tvåstegsverifiering för alla. Det körs i gång första dagen.
Vill du veta hur säkert ditt företag är?
Att inställningarna ser rätt ut är inte samma sak som att de håller när någon faktiskt försöker ta sig in. Secify hjälper dig att testa säkerheten i din Microsoft 365-miljö, så att du får veta var svagheterna finns och vad du bör åtgärda först. Kontakta oss så berättar vi mer.